






Syslog: qué es, cómo leer sus mensajes y cómo configurarlo en Cisco
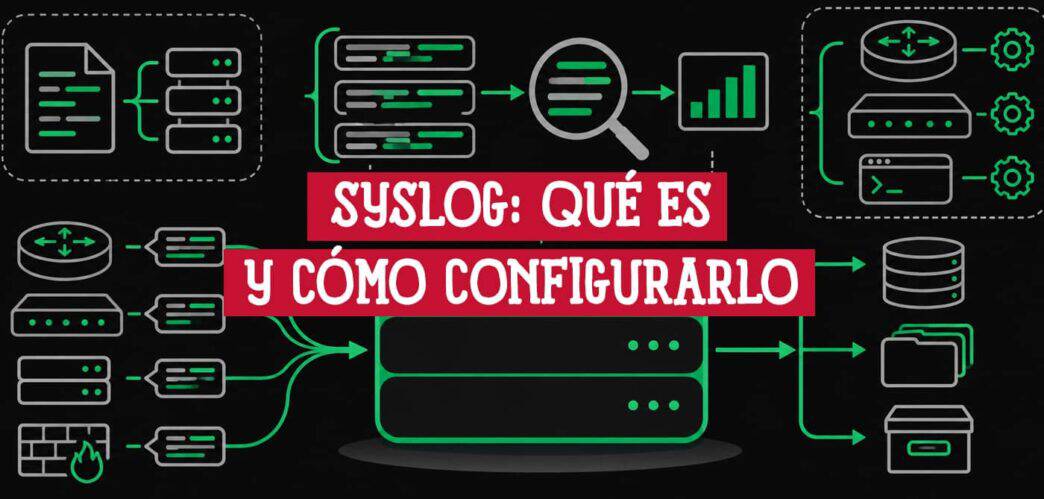
Syslog es el estándar y el protocolo que usan routers, switches, firewalls y servidores para enviar mensajes de eventos del sistema a un destino de registro, normalmente un servidor syslog. Por defecto viaja sobre UDP, puerto 514. Sirve para saber qué pasó en un equipo, cuándo pasó y qué tan grave fue, sin tener que conectarte a él en ese momento.
Piensa en la luz de «check engine» del tablero de tu auto: no arregla el motor, pero te avisa de que algo va mal y te da un código para empezar a buscar. Syslog hace lo mismo con tus equipos de red. Una interfaz que se cae, un vecino OSPF que se pierde, alguien que cambia la configuración: cada evento genera un mensaje con una gravedad y un código que, si sabes leerlo, te dice dónde mirar.
En el temario oficial del CCNA 200-301, syslog está en las dos versiones. La v1.1 pide describir sus facilities y niveles; la v2.0, que se examina desde el 3 de febrero de 2027, pide interpretar el contenido de los mensajes. Por eso aquí vas a desarmar mensajes campo por campo y ver lo que pasa cuando lo pruebas en Packet Tracer, con las salidas de mi laboratorio.

- ¿Qué es syslog?
- ¿Para qué sirve syslog?
- Cómo funciona syslog en un equipo Cisco
- Formato de un mensaje de syslog y cómo leerlo
- Niveles de gravedad de syslog (0 a 7)
- Syslog facility: los dos sentidos del término
- Marca de tiempo y reloj: uptime frente a datetime
- Cómo configurar syslog en un router o switch Cisco
- Cómo verificar syslog con show logging
- El servidor syslog
- Laboratorio: syslog en Packet Tracer
- Syslog frente a SNMP y NetFlow
- Problemas frecuentes al configurar syslog
- Preguntas frecuentes sobre syslog
¿Qué es syslog?
El término sirve para dos cosas: el estándar que define cómo se escriben los mensajes de registro y el protocolo que los transporta por la red. Nació en los sistemas UNIX en la década de 1980. La IETF lo documentó por primera vez en 2001 como RFC 3164, un documento informativo que describía cómo se usaba en la práctica. En 2009 llegó la RFC 5424, que es el estándar actual y deja obsoleta a la RFC 3164.
En cuanto al transporte, el registro de puertos de IANA asigna a syslog el puerto 514/UDP (RFC 5426) y a syslog sobre TLS el 6514/TCP (RFC 5425). UDP no confirma la entrega: si un datagrama se pierde por el camino, nadie se entera. Para la mayoría de redes es suficiente; cuando no lo es, se usa TCP o TLS.
Prácticamente todo lo que tiene una IP en tu red sabe enviar syslog: routers, switches, firewalls, puntos de acceso, servidores Linux y aplicaciones.
¿Para qué sirve syslog?
El servicio de registro de syslog cumple tres funciones: recopila la información de registro que necesitas para monitorear la red y resolver problemas, te deja elegir qué tipo de información se captura y decide a qué destinos van los mensajes capturados (la consola, la memoria del equipo o un servidor central).
En la práctica, eso se traduce en cuatro usos:
- Diagnóstico. Cuando alguien dice «se cayó internet a las 10», el registro te muestra si a esa hora una interfaz pasó a down o un vecino de enrutamiento se reinició, en qué equipo y en qué orden.
- Auditoría de cambios. Cada vez que alguien sale del modo de configuración, el equipo genera
%SYS-5-CONFIG_Icon la línea y la IP de origen de la sesión. Si alguien tocó un router un viernes a las 11 de la noche, queda registrado, siempre que el destino admita el nivel 5: conlogging trap warnings, este mensaje no llega al servidor. - Registro de ACL. Si añades la palabra clave
loga una entrada de una lista de control de acceso, el equipo genera un mensaje con el primer paquete que coincide con ella; los paquetes siguientes con las mismas características los cuenta y los informa en un mensaje cada cinco minutos. - Correlación entre equipos. Con los mensajes de todos los equipos en un servidor y los relojes sincronizados, reconstruyes el orden de un incidente que afectó a varios a la vez.
Cómo funciona syslog en un equipo Cisco
En un router o switch Cisco, los mensajes del sistema y la salida de los comandos debug van primero a un proceso de registro local dentro del propio equipo. Ese proceso decide, según la configuración, a dónde envía cada mensaje. Hay cuatro destinos:
| Destino | Dónde ves los mensajes | Comando que controla su nivel |
|---|---|---|
| Consola | En la sesión conectada al puerto de consola | logging console |
| Líneas de terminal (VTY) | En sesiones Telnet o SSH, solo después de terminal monitor | logging monitor |
| Búfer de registro | En la RAM del equipo, con show logging | logging buffered |
| Servidor syslog | En un equipo externo que recibe los mensajes por la red | logging trap |
Cada destino tiene su propio nivel de gravedad. Un reparto típico: al servidor, todo lo que sirve para auditar; en la consola, solo lo grave, para que no te interrumpa mientras escribes; y la salida de depuración, solo al búfer, donde únicamente la ve quien entra por la CLI. Para eso, el nivel del búfer tiene que incluirla (logging buffered debugging).
El búfer vive en la RAM: se pierde si el equipo se reinicia y, cuando se llena, los mensajes nuevos sustituyen a los más antiguos. El servidor no tiene ese problema y te deja consultar los mensajes sin conectarte al equipo.
Si la red lo permite, conviene que el tráfico de syslog viaje por una red de gestión fuera de banda (OOB). Así, si la red de producción falla, los mensajes que explican el fallo siguen llegando al servidor.
Formato de un mensaje de syslog y cómo leerlo
Este es el punto que más pesa en el examen v2.0. Un mensaje de syslog en Cisco IOS tiene esta estructura:
seq no: timestamp: %FACILITY-SEVERITY-MNEMONIC: description

Los dos primeros campos son opcionales. El número de secuencia está desactivado por defecto y solo aparece si configuras service sequence-numbers. La marca de tiempo depende de los comandos service timestamps, y su valor por defecto cambia según la plataforma y la versión: compruébalo en cada equipo. La parte fija empieza en el signo %:
- FACILITY (recurso): el proceso, protocolo o componente que generó el mensaje. Por ejemplo, LINK, LINEPROTO, OSPF o SYS.
- SEVERITY: un número del 0 al 7. Cuanto más bajo, más grave.
- MNEMONIC: un código que identifica el tipo de evento, como UPDOWN o CONFIG_I.
- description: el texto que explica el evento con los datos concretos (qué interfaz, qué vecino, qué usuario).
En las guías de mensajes de IOS XE recientes verás además un campo opcional entre la facility y la severidad, %FACILITY-SUBFACILITY-SEVERITY-MNEMONIC. La lectura es la misma: el número sigue siendo la severidad.
Léelo de izquierda a derecha: quién lo generó (facility), qué tan grave es (severidad), qué tipo de evento es (mnemónico) y qué pasó exactamente (descripción). Empiezo por un mensaje de mi laboratorio:
*Mar 01, 00:04:19.044: %LINK-5-CHANGED: Interface Loopback0, changed state to administratively down
| Campo | Valor | Qué te dice |
|---|---|---|
| Marca de tiempo | *Mar 01, 00:04:19.044 | Cuándo ocurrió, con milisegundos. El asterisco inicial indica que el reloj no está configurado; lo explico más abajo. |
| Facility | LINK | El subsistema que informa del cambio de estado de una interfaz. Aquí, Loopback0 es una interfaz virtual, no un puerto físico. |
| Severity | 5 | Nivel de notificación: evento normal pero significativo. |
| Mnemonic | CHANGED | Código corto que identifica el tipo de mensaje. |
| Descripción | Interface Loopback0, changed state to administratively down | Qué pasó, en texto. «Administratively down» indica que alguien ejecutó shutdown. |
Con la misma lógica se lee otro mensaje que salió en mi laboratorio, %SYS-6-LOGGINGHOST_STARTSTOP: Logging to host 192.168.1.10 port 514 started - CLI initiated: nivel 6, informativo. El propio router te confirma que empezó a enviar al servidor por el puerto 514.
Y estos son tres mensajes más, de niveles 3 y 5, desglosados campo por campo.
Ejemplo 1. Un EtherChannel que se activa en un switch:
00:00:46: %LINK-3-UPDOWN: Interface Port-channel1, changed state to up
00:00:46: marca de tiempo en formato uptime. El evento ocurrió 46 segundos después de que el switch arrancó.LINK: el subsistema que informa del estado de la interfaz.Port-channel1es una interfaz lógica que agrupa puertos físicos con EtherChannel.3: error.UPDOWN: cambio de estado de la interfaz. La descripción dice cuál (Port-channel1) y hacia qué estado (up).
Fíjate en este caso: la interfaz subió y aun así el mensaje es de nivel 3, «error». El nivel no depende de si el evento fue bueno o malo: va fijo con el tipo de mensaje. LINK-3-UPDOWN siempre sale con nivel 3, suba o baje la interfaz. Si en el examen te piden la gravedad de un mensaje, léela del número, no del texto.
Ejemplo 2. El protocolo de línea de una interfaz que se levanta:
*Mar 1 11:52:46: %LINEPROTO-5-UPDOWN: Line protocol on Interface GigabitEthernet0/0/0, changed state to up
*Mar 1 11:52:46: marca de tiempo en formato fecha y hora.LINEPROTO: lo generó el protocolo de línea (capa 2) de la interfaz.5: notificación.
Levantar una interfaz suele producir dos mensajes: uno de LINK (estado de la interfaz) y otro de LINEPROTO (estado del protocolo de línea). Una interfaz puede estar up con el protocolo de línea down. Para saber en qué estado quedó cada uno, revisa show interfaces: que falte uno de los dos mensajes no prueba nada, porque cada destino filtra por nivel.
Ejemplo 3. Alguien salió del modo de configuración:
*Mar 1 18:46:11: %SYS-5-CONFIG_I: Configured from console by vty2 (10.34.195.36)
SYS: lo generó el sistema operativo.5: notificación.CONFIG_I: alguien salió del modo de configuración. La descripción dice desde dónde: la líneavty2(una sesión remota) y la IP de origen. No dice qué comandos se ejecutaron: es una pista para auditar, no un registro completo de los cambios; para eso está archive logging.
Los mensajes que más vas a ver son los de interfaces que suben y bajan y los de salida del modo de configuración; si activas el registro en una ACL, también verás los suyos.
Niveles de gravedad de syslog (0 a 7)
| Nivel | Nombre | Palabra clave en IOS | Significado |
|---|---|---|---|
| 0 | Emergencia | emergencies | Sistema inutilizable |
| 1 | Alerta | alerts | Se necesita una acción inmediata |
| 2 | Crítico | critical | Condición crítica |
| 3 | Error | errors | Condición de error |
| 4 | Advertencia | warnings | Condición de advertencia |
| 5 | Notificación | notifications | Condición normal, pero significativa |
| 6 | Informativo | informational | Mensaje informativo |
| 7 | Depuración | debugging | Mensaje de depuración (salida de comandos debug) |
Cuanto más bajo es el número, más grave es el mensaje. La regla práctica que tienes que llevar al examen: cuando configuras un nivel, incluyes ese nivel y todos los de número menor. Con logging trap warnings (nivel 4) llegan al servidor los mensajes de 0 a 4. Con logging console debugging (nivel 7), a la consola llega todo. El nivel se escribe con número o con palabra clave: logging trap 4 y logging trap warnings son equivalentes.
Los niveles 0 a 4 corresponden a fallos de software o hardware que afectan al funcionamiento del equipo. Los niveles 5 y 6 son los que más se confunden: un cambio de estado de protocolo de línea o una salida del modo de configuración son nivel 5 (normales, pero con consecuencias), mientras que el aviso de que el router empezó a enviar al servidor (LOGGINGHOST_STARTSTOP) es nivel 6 (pura información). El nivel 7 lo producen los comandos debug; en un equipo con carga puede ser enorme, y en producción, no lo envíes al servidor.
Para memorizar el orden de las palabras clave en inglés, que son las que vas a escribir en la CLI, hay una frase clásica: Every Awesome Cisco Engineer Will Need Ice cream Daily (Emergencies, Alerts, Critical, Errors, Warnings, Notifications, Informational, Debugging).
Syslog facility: los dos sentidos del término
El temario habla de facilities, y aquí hay una trampa: la palabra se usa para dos cosas distintas.
- La facility del mensaje de Cisco. Es el primer campo después del
%e identifica el componente que generó el mensaje. Es la que lees cuando interpretas un mensaje. Algunas comunes en un router con IOS:
| Facility | Qué la genera |
|---|---|
| IF | Una interfaz |
| IP | El protocolo IP |
| OSPF | El protocolo de enrutamiento OSPF |
| SYS | El sistema operativo del equipo |
| IPSEC | El protocolo de cifrado IP Security |
La lista completa depende de la plataforma y del software: no la memorices, aprende a deducir el componente por el nombre.
- La facility del protocolo syslog. Cuando el equipo envía un mensaje al servidor, la cabecera del paquete lleva un valor de facility estándar del protocolo, sin relación con LINK u OSPF. Los equipos de red usan los valores de uso local
local0alocal7; en Cisco se cambia conlogging facility, y el valor por defecto eslocal7. Su utilidad está en el servidor: si los routers envían conlocal6y los firewalls conlocal5, el servidor puede guardar cada grupo por separado.
R1(config)# logging facility local6
La facility del mensaje te dice qué parte del equipo habló; la facility del protocolo le dice al servidor cómo clasificar lo que recibe. En una pregunta de examen, mira el contexto: si te muestran un mensaje %LINK-3-UPDOWN, la facility es LINK.
Marca de tiempo y reloj: uptime frente a datetime
Un mensaje sin hora sirve de poco para reconstruir un incidente. IOS ofrece dos formatos de marca de tiempo:
R1(config)# service timestamps log uptime
R1(config)# service timestamps log datetime msec
Con uptime, cada mensaje muestra el tiempo desde el último arranque (el 00:00:46 del EtherChannel); con ese formato no puedes comparar registros de equipos que arrancaron en momentos distintos. Con datetime, la fecha y la hora del evento; msec añade milisegundos para ordenar eventos del mismo segundo.
Así se ve la diferencia en la consola. Antes de configurar la marca de tiempo, los mensajes salían así:
%LINK-5-CHANGED: Interface GigabitEthernet0/0, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface GigabitEthernet0/0, changed state to up
Después de service timestamps log datetime msec, cada mensaje llevaba fecha y hora con milisegundos:
R1(config)#logging buffered 8192
R1(config)#
*Mar 01, 00:03:11.033: SYS-5-LOG_CONFIG_CHANGE: Buffer logging: level debugging, xml disabled, filtering disabled, size (8192)
R1(config)#end
R1#
*Mar 01, 00:03:17.033: SYS-5-CONFIG_I: Configured from console by console
*Mar 01, 00:03:17.033:  %SYS-6-LOGGINGHOST_STARTSTOP: Logging to host 192.168.1.10 port 514 started - CLI initiated
Los primeros mensajes no dicen cuándo ocurrieron; los últimos sí.
Yo no doy por hecho que un equipo trae la marca de tiempo activada: lo compruebo con show running-config | include timestamps.
El asterisco del principio también tiene su motivo: si el reloj del sistema no está configurado, la fecha y la hora van precedidas de un asterisco para indicar que probablemente no son correctas. datetime solo sirve si el reloj del equipo está en hora. Puedes ponerlo a mano con clock set, pero lo correcto es sincronizarlo con NTP; en el cliente basta un comando:
R1(config)# ntp server 10.1.1.1
La configuración completa de NTP, servidor y cliente, la explico en mi guía de NTP.
Cómo configurar syslog en un router o switch Cisco
El ejemplo: R1 debe enviar al servidor 192.168.1.3 los mensajes de nivel 4 o más graves, con la IP de G0/0 como origen. Esta es la configuración completa, con los demás destinos:
R1(config)# logging host 192.168.1.3
R1(config)# logging trap warnings
R1(config)# logging source-interface GigabitEthernet0/0
R1(config)# logging buffered 16384 informational
R1(config)# logging console critical
R1(config)# logging monitor informational
R1(config)# service timestamps log datetime msec
R1(config)# service sequence-numbers
La sintaxis de los comandos logging y service timestamps de esta sección está documentada en la guía de configuración de System Message Logs de Cisco.
Qué hace cada línea:
logging host 192.168.1.3: define el servidor de destino. La forma cortalogging 192.168.1.3también funciona; de hecho, el equipo la guarda así en la running-config.logging trap warnings: limita lo que va al servidor a los niveles 0 a 4. Sin este comando,logging trapqueda eninformational(nivel 6): el equipo envía los niveles 0 a 6 y los mensajes de depuración no llegan al servidor.logging source-interface GigabitEthernet0/0: fija la IP de origen de los paquetes de syslog, sea cual sea la interfaz por la que salgan. Es opcional, pero el servidor identifica al equipo por esa IP, así que los mensajes deben llegar siempre con la misma. En redes reales se suele usar una loopback; en un switch, elige una interfaz que tenga IP, como la SVI de gestión.logging buffered 16384 informational: activa el búfer local con 16.384 bytes, hasta nivel 6. Yo lo configuro siempre, porque su valor por defecto depende de la plataforma. En la mayoría viene desactivado, y el tamaño varía (por ejemplo, 102.400 bytes en un Catalyst 9300 con IOS XE 17.9 y 4.096 en un Catalyst 9600 con 17.17).logging console critical: en la consola solo aparecen los niveles 0 a 2. Por defecto la consola recibe todos los niveles, hasta depuración. Limitarla es útil cuando undebugempieza a inundarla.logging monitor informational: nivel para las sesiones Telnet y SSH.service timestamps log datetime msecyservice sequence-numbers: añaden fecha, hora con milisegundos y número de secuencia a cada mensaje.
Ojo: logging monitor no basta para ver los mensajes por SSH. En cada sesión remota tienes que ejecutar:
R1# terminal monitor
Se ejecuta en la propia sesión, no en la configuración, y solo vale para ella; para dejar de verlos, terminal no monitor.
Para comprobar qué recibe cada destino, crea una loopback, apágala y vuelve a levantarla. El LINK-3-UPDOWN (nivel 3) llega al servidor y al búfer; el LINEPROTO-5-UPDOWN (nivel 5) queda en el búfer, que admite hasta el nivel 6, pero no llega al servidor, porque logging trap warnings corta en el nivel 4. La consola no muestra ninguno de los dos: logging console critical la limita a los niveles 0 a 2. Una sesión SSH con terminal monitor sí los ve, ya que logging monitor informational admite hasta el 6.
Sobre el transporte: por defecto los mensajes viajan por UDP 514 (RFC 5426), sin confirmación de entrega y sin cifrar. IOS permite cambiarlo en el propio comando:
R1(config)# logging host 192.168.1.3 transport tcp port 601
Si no indicas puerto, TCP usa el 601 y UDP el 514. Antes de cambiarlo, confirma que tu plataforma lo admite y que el servidor escucha en ese puerto: muchos servidores syslog esperan TCP en el 514. El estándar define además syslog sobre TLS en el puerto TCP 6514 (RFC 5425). Para el CCNA, yo me quedaría con UDP 514.
Cómo verificar syslog con show logging
El comando principal es show logging. La salida tiene dos partes. Arriba, el estado de cada destino (consola, monitor, búfer, servidor): si está activo, con qué nivel y cuántos mensajes ha registrado, además de la IP del servidor. Abajo, el contenido del búfer, del mensaje más antiguo al más reciente.
Esta es la salida de show logging en mi laboratorio de Packet Tracer:
R1#show logging
Syslog logging: enabled (0 messages dropped, 0 messages rate-limited,
          0 flushes, 0 overruns, xml disabled, filtering disabled)No Active Message Discriminator.
No Inactive Message Discriminator.
Console logging: level debugging, 18 messages logged, xml disabled,
      filtering disabled
Monitor logging: level debugging, 18 messages logged, xml disabled,
      filtering disabled
Buffer logging:  level debugging, 0 messages logged, xml disabled,
      filtering disabled

Logging Exception size (4096 bytes)
Count and timestamp logging messages: disabled
Persistent logging: disabledNo active filter modules.
Lo primero que reviso es el nivel de cada destino (que sea el que configuré) y cuántos mensajes registró. Aquí la consola y el monitor están en debugging y llevan 18 mensajes cada uno. En un equipo real también aparecen la línea del servidor, con su contador, y el contenido del búfer. Si ese contador sube pero en el servidor no aparece nada, el problema está en la red o en el servidor, no en el router.
Cuando el búfer es grande, filtra con la barra vertical:
R1# show logging | include changed state to up
R1# show logging | begin Jun 12 22:35
| includemuestra solo las líneas que contienen el texto indicado. Con el ejemplo, solo verás las interfaces que pasaron a up.| beginmuestra la salida desde la primera línea que contiene el texto. Como el búfer está en orden cronológico, en la práctica ves todo lo ocurrido desde esa fecha y hora. El texto tiene que coincidir con el formato de la marca de tiempo del equipo, que abrevia el mes a tres letras (Jun, noJune).
Y para confirmar qué quedó configurado:
R1#show running-config | include logging|timestamps
service timestamps log datetime msec
no service timestamps debug datetime msec
logging 192.168.1.10
El servidor syslog
El servidor syslog es el programa que escucha en el puerto 514, recibe y guarda los mensajes de todos los equipos. Los organiza en columnas (fecha, equipo, facility, severidad, texto), y eso te permite buscar, filtrar por gravedad o por equipo y descartar rápido lo que no importa.
En Linux, el servicio lo proporcionan demonios de código abierto como rsyslog y syslog-ng (en su Open Source Edition), que pueden actuar como servidor central para tus equipos de red. En Windows no hay un servidor syslog nativo y se instala uno aparte; comparo las opciones en mi guía de herramientas de monitoreo de red.
Laboratorio: syslog en Packet Tracer
Packet Tracer trae un servicio Syslog en el dispositivo Server, así que puedes practicar el envío al servidor con un router y un servidor. Yo lo armé así:
- Un router 2911 (R1) y un Server (Server0) unidos con cable automático de G0/0 a FastEthernet0.
- Server0 con IP 192.168.1.10/24 y gateway 192.168.1.1. En Services → SYSLOG, el servicio en On. No hay parámetros que configurar.
- En R1:
hostname R1
interface GigabitEthernet0/0
 ip address 192.168.1.1 255.255.255.0
 no shutdown
interface Loopback0
 ip address 10.0.0.1 255.255.255.255
service timestamps log datetime msec
logging host 192.168.1.10
logging trap debugging
logging buffered 8192
- Para generar eventos, entra a la Loopback0 y ejecuta
shutdowny luegono shutdown.
Al definir el servidor en R1, el router responde con %SYS-6-LOGGINGHOST_STARTSTOP: Logging to host 192.168.1.10 port 514 started. Después de generar los eventos, la tabla de Services → SYSLOG del Server0 mostraba siete mensajes recibidos, de niveles 3, 5 y 6. La tabla tiene tres columnas: Time (la hora del servidor), HostName (que en Packet Tracer muestra la IP de origen, 192.168.1.1) y Message. Así quedó, transcrita de mi captura (Packet Tracer corta el texto del mensaje en la columna):

| # | Time | HostName | Message |
|---|---|---|---|
| 1 | 03.01.1993 12:03:17.556 AM | 192.168.1.1 | %SYS-5-CONFIG_I: Configured from console … |
| 2 | 03.01.1993 12:03:17.556 AM | 192.168.1.1 | : %SYS-6-LOGGINGHOST_START… |
| 3 | 03.01.1993 12:04:19.800 AM | 192.168.1.1 | %LINK-5-CHANGED: … |
| 4 | 03.01.1993 12:04:19.800 AM | 192.168.1.1 | %LINEPROTO-5-… |
| 5 | 03.01.1993 12:04:24.627 AM | 192.168.1.1 | %LINK-3-UPDOWN: … |
| 6 | 03.01.1993 12:04:24.627 AM | 192.168.1.1 | %LINEPROTO-5-… |
| 7 | 03.01.1993 12:04:28.925 AM | 192.168.1.1 | %SYS-5-CONFIG_I: Configured from console … |
Packet Tracer tiene limitaciones (al menos en la versión que usé) que debes conocer antes de que te frustren:
logging trapsolo aceptadebugging. Niwarningsni4funcionan: el?muestra únicamentedebugging (severity=7). El filtro por nivel hacia el servidor no se puede demostrar en el simulador.
R1(config)#logging trap warnings
                        ^
% Invalid input detected at '^' marker.R1(config)#logging trap ?
debugging  Debugging messages                (severity=7)
<cr>
logging source-interfaceno existe. Devuelve% Invalid input detected.show logging | includeno funciona, aunqueshow loggingsí.- El búfer no guarda los mensajes.
show loggingmuestraBuffer logging: level debugging, 0 messages loggedaunque la consola registró 18, así que no verás el contenido del búfer. logging consoleno admite nivel ylogging bufferedsolo admite el tamaño. Ojo: si ejecutaslogging bufferedsin número, el búfer vuelve a 4096 bytes.
Nada de esto cambia lo que tienes que saber para el examen: la sintaxis es la de IOS real.
Syslog frente a SNMP y NetFlow
Son las tres herramientas de monitoreo que vas a ver juntas, y cada una responde a una pregunta distinta:
| Syslog | SNMP | NetFlow | |
|---|---|---|---|
| Pregunta que responde | ¿Qué pasó y cuándo? | ¿Cómo está el equipo? | ¿Quién habla con quién y cuánto? |
| Qué envía | Mensajes de eventos con gravedad | Valores de variables (CPU, interfaces, contadores) | Registros de flujos de tráfico |
| Quién inicia | El equipo, cuando ocurre el evento | El gestor consulta; el equipo envía traps | El equipo exporta los flujos al colector |
| Transporte habitual | UDP 514 | UDP 161 y 162 | UDP, puerto configurable |
Se complementan: syslog te avisa de que una interfaz se cayó, SNMP te muestra que llevaba una hora acumulando errores o que el enlace iba al 95 % antes de caerse, y NetFlow te dice qué tráfico la saturaba.
Problemas frecuentes al configurar syslog
- El servidor no recibe nada. Comprueba que el router llega al servidor con
pingy que ningún firewall bloquea el UDP 514. Enshow loggingdebería aparecer el servidor configurado; el mensajeLOGGINGHOST_STARTSTOPte confirma que el envío empezó, no que el servidor reciba los mensajes: con UDP no hay confirmación de entrega. - Llegan menos mensajes de los que esperas. Revisa el nivel de
logging trap. Si no lo configuraste, los mensajes de depuración no llegan; si pusiste un número de nivel bajo (por ejemplo,warnings), tampoco las notificaciones de nivel 5, como las de interfaces que suben y bajan. - Las horas no tienen sentido (asterisco delante de la fecha). Configura NTP y usa
service timestamps log datetime. - El servidor ve una IP de origen inesperada. Fíjala con
logging source-interface.
Preguntas frecuentes sobre syslog
¿Qué puerto usa syslog?
El puerto UDP 514. Si se envía por TCP, Cisco usa por defecto el 601, y syslog sobre TLS usa el TCP 6514.
¿Para qué sirve un servidor syslog?
Para centralizar los mensajes de todos los equipos, conservarlos aunque los equipos se reinicien y buscarlos o correlacionarlos por fecha, equipo o gravedad.
¿Cómo veo los mensajes de syslog en un router Cisco?
En la consola los ves en tiempo real; por SSH o Telnet, después de ejecutar terminal monitor; y los guardados en el búfer, con show logging. Si hay un servidor configurado, también los ves en su interfaz.
¿Se puede practicar syslog en Packet Tracer?
Sí. El Server tiene un servicio SYSLOG que recibe los mensajes del router. Eso sí, logging trap admite únicamente debugging y algunos comandos, como logging source-interface, no existen.
¿Qué es syslog en Linux?
Es el mismo protocolo. En Linux lo implementan demonios como rsyslog o syslog-ng, que registran los eventos del propio sistema y pueden recibir los de otros equipos de la red.
Con syslog resuelto, el otro tema de monitoreo del temario es SNMP, que te muestra el estado de esos mismos equipos.


Gracias por publicar esta información de manera ordenada.
muy buena la aportacion.
solo como complemento, faltaria agregar mas detalles respecto a la manipulacion de los datos enviados, a son de ejemplo, por ejemplo, si hay intentos fallidos de logueo en el equipo.
Algo asi, como intentos de ataques a los equipos.
¿como mandar esos eventos y poderlos visaulisar?
Es una excelente sugerencia para mejorar la comprensión de la configuración de Syslog y su utilidad.
Para enviar y visualizar eventos como intentos fallidos de inicio de sesión o intentos de ataque en registros de Syslog:
Un saludo,