






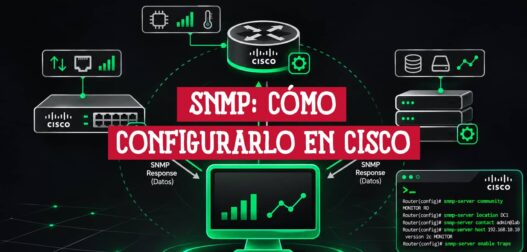
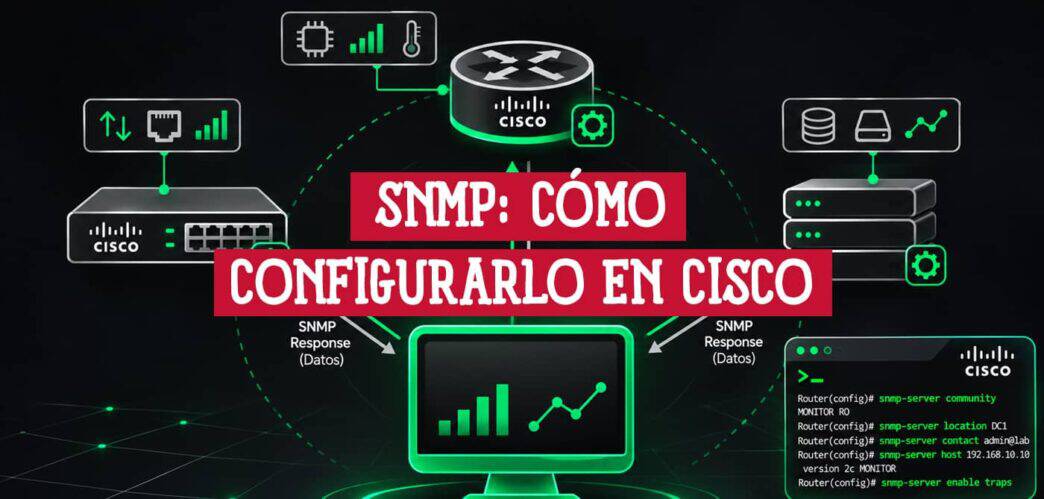
SNMP (Simple Network Management Protocol, Protocolo Simple de Administración de Red) es un protocolo de capa de aplicación que permite consultar y modificar la información de gestión de routers, switches, servidores y otros equipos desde una consola central. El administrador consulta al equipo en el puerto UDP 161 y recibe sus alertas (traps) en el puerto UDP 162.
No es un producto, sino un conjunto de reglas de la familia TCP/IP que mantiene el IETF; por eso lo admiten equipos de cualquier fabricante.
SNMP está en el temario del CCNA: es el punto 4.4 del 200-301 v1.1 («Explain the function of SNMP in network operations»). Sigue en la v2.0, que se empieza a presentar el 3 de febrero de 2027, como punto 5.4 («Describe the function of SNMP in network operations»). El examen pide entender su función; la configuración en Cisco IOS no es obligatoria, pero sale en Cisco Networking Academy y ayuda a entender el protocolo, así que la incluyo con un laboratorio en Packet Tracer.

- ¿Para qué sirve SNMP en la gestión de redes?
- Arquitectura de SNMP: administrador, agente y MIB
- Cómo funciona SNMP: operaciones, PDU y puertos
- Traps e informs: cómo avisa el agente SNMP
- Versiones de SNMP: diferencias entre v1, v2c y v3
- Seguridad en SNMP: comunidades y usuarios de SNMPv3
- MIB y OID en la práctica: cómo leer y consultar un OID
- Cómo configurar SNMPv2c en un router Cisco
- Cómo configurar SNMPv3 en Cisco IOS con authPriv
- Cómo verificar SNMP en Cisco IOS con comandos show
- Laboratorio de SNMP en Packet Tracer con el MIB Browser
- Buenas prácticas para proteger SNMP en tus equipos
- Herramientas para monitorear la red con SNMP
- Preguntas frecuentes sobre SNMP: puertos, versiones y examen
¿Para qué sirve SNMP en la gestión de redes?
SNMP sirve para monitorear el estado y el rendimiento de los equipos de red, y cambiar su configuración, desde un solo lugar. Con trescientos equipos, es la diferencia entre entrar uno por uno por SSH y verlo todo en un panel.
Con SNMP puedes:
- Recopilar la carga de ancho de banda de cada interfaz y graficar su historial.
- Vigilar CPU y memoria, y recibir un aviso cuando se supera un umbral.
- Enterarte al momento de que un enlace se cayó, un equipo se reinició o alguien falló al autenticarse.
- Detectar fallos de hardware, como un ventilador o una fuente averiados, si el fabricante los expone por SNMP.
- Cambiar parámetros de forma remota con operaciones de escritura.
- Inventariar: modelo, versión de software y tiempo de actividad del agente SNMP de cada equipo.
Arquitectura de SNMP: administrador, agente y MIB
La arquitectura de SNMP tiene tres piezas (administrador, agente y MIB) y un sistema de direcciones para cada dato: el OID.
Administrador de SNMP y NMS
El administrador de SNMP es el software que hace las preguntas y recibe las alertas. Vive en una NMS (Network Management Station), la estación que consulta a los agentes y presenta los datos en forma gráfica.
Agente SNMP y dispositivo gestionado
El agente es un módulo de software que corre en cada dispositivo gestionado: recopila la información local, responde a las consultas y envía traps cuando ocurre algo importante. No son solo routers y switches: también firewalls, servidores, impresoras, teléfonos IP o UPS.
En equipos complejos, el agente puede dividirse en un agente maestro, que habla con la NMS, y subagentes para cada componente, comunicados con el protocolo AgentX (RFC 2741). Para el CCNA basta con saber que existe.
MIB (Management Information Base)
La MIB es la base de información de gestión: un catálogo jerárquico, en forma de árbol, que describe qué datos expone el agente y cómo se llaman. Gracias a ella, el administrador sabe qué puede preguntarle a cada equipo.
OID (Object Identifier)
Cada objeto de la MIB tiene un OID único: números separados por puntos que funcionan como la ruta de un archivo dentro del árbol. La descripción del sistema (sysDescr), definida en el RFC 3418, es 1.3.6.1.2.1.1.1; para consultar su valor se añade .0 (1.3.6.1.2.1.1.1.0), que indica la instancia única de un objeto escalar. En nombres se lee iso(1).org(3).dod(6).internet(1).mgmt(2).mib-2(1).system(1).sysDescr(1).
Cómo funciona SNMP: operaciones, PDU y puertos
SNMP funciona como un diálogo de preguntas y respuestas: el administrador envía una solicitud, el agente consulta su MIB y contesta. A eso se suman las traps, que el agente envía por iniciativa propia.
Operaciones y tipos de PDU
Los mensajes de SNMP se llaman PDU (Protocol Data Unit). Estos son los siete tipos que usan las operaciones de gestión (el RFC 3416 define además una Report-PDU, que SNMPv3 usa de forma interna):
| PDU | Quién la envía | Qué hace |
|---|---|---|
| GET (get-request) | Administrador | Pide el valor de una variable concreta. |
| GETNEXT (get-next-request) | Administrador | Pide la variable siguiente en el árbol. Sirve para recorrer tablas sin conocer el nombre exacto de cada entrada. |
| GETBULK (get-bulk-request) | Administrador | Pide un bloque grande de datos, como varias filas de una tabla, en una sola solicitud. Llega con SNMPv2. |
| SET (set-request) | Administrador | Escribe un valor en una variable. |
| RESPONSE (get-response) | Agente | Responde a GET, GETNEXT, GETBULK y SET. |
| TRAP | Agente | Avisa de un evento sin que nadie se lo pida. No espera confirmación. |
| INFORM | Agente | Avisa de un evento y espera confirmación. Llega con SNMPv2. |
Ojo con el SET: según lo que exponga el equipo, no solo cambia un parámetro, también puede disparar acciones, como reiniciar un router o enviar y recibir un archivo de configuración. Por eso el acceso de escritura es lo primero que hay que proteger.
Campos de un mensaje SNMP
En SNMPv1 y SNMPv2c, el mensaje viaja en un datagrama UDP con estos campos (SNMPv3 sustituye la comunidad por los parámetros de seguridad del usuario):
| Campo | Qué contiene |
|---|---|
| Versión | v1 o v2c. |
| Comunidad | La cadena de comunidad, que actúa como contraseña. |
| Tipo de PDU | GET, GETNEXT, GETBULK, SET, RESPONSE, TRAP o INFORM. |
| ID de solicitud | Número que el administrador pone en la petición y el agente copia en la respuesta, para emparejarlas. |
| Estado de error | El código de resultado (0 si todo salió bien). |
| Índice de error | Qué variable de la lista causó el error. |
| Variables (varbinds) | Pares OID-valor que se consultan o se escriben. |
Dos excepciones: en GETBULK, los campos de estado e índice de error se sustituyen por non-repeaters y max-repetitions, que indican cuántas variables se leen una sola vez y cuántas filas se devuelven del resto; y la trap de SNMPv1 usa su propio formato, con los campos enterprise, agent-addr, generic-trap, specific-trap y time-stamp.
Códigos de error
El RFC 1157 (SNMPv1) define seis estados de error:
| Código | Nombre | Significado |
|---|---|---|
| 0 | noError | La operación terminó bien. |
| 1 | tooBig | La respuesta no cabe en un solo mensaje. |
| 2 | noSuchName | La variable no existe (en GET o SET) o no tiene sucesora en el árbol (en GETNEXT). |
| 3 | badValue | En un SET, el valor tiene un tipo o una sintaxis incorrectos. |
| 4 | readOnly | Figura en la lista de códigos, pero ninguna regla del RFC 1157 lo genera: si intentas escribir una variable que no admite escritura, SNMPv1 devuelve noSuchName. |
| 5 | genErr | Cualquier otro error del agente. |
SNMPv2 conserva noSuchName, badValue y readOnly solo por compatibilidad con proxies y añade trece códigos más precisos, del 6 (noAccess) al 18 (inconsistentName), como wrongType o notWritable.
Puertos de SNMP: UDP 161 y 162
UDP es el transporte estándar de SNMP:
- UDP 161: el agente escucha las consultas del administrador y responde desde ese puerto.
- UDP 162: el administrador escucha las traps e informs de los agentes.
Si el transporte se protege con TLS o DTLS (RFC 6353), los puertos pasan a 10161 para las consultas al agente y 10162 para las notificaciones. Los viejos mapeos sobre IPX u OSI son historia. Puedes cambiar los puertos, siempre que agente y administrador usen los mismos.
UDP tiene sentido aquí: las consultas son pequeñas y frecuentes, y si una se pierde, la siguiente llega en unos minutos.
Polling: el administrador pregunta cada cierto tiempo
La forma básica de monitorear es el sondeo periódico (polling): la NMS envía un GET a cada agente cada pocos minutos, guarda el valor y lo grafica. Con semanas de muestras de la CPU construyes una línea de base y defines umbrales de aviso.
Para el tráfico de una interfaz, ifInOctets e ifOutOctets son contadores acumulados de octetos, no tasas. La NMS calcula la tasa con dos lecturas: si el contador sube 1 250 000 octetos en 10 segundos, la tasa media es de 1 Mb/s (1 250 000 × 8 / 10).
El polling tiene dos desventajas:
- Retraso: entre el problema y el siguiente sondeo puede pasar un buen rato.
- Equilibrio difícil: cuanto más seguido sondeas, antes te enteras, pero más tráfico generas y más cargas al agente.
Para cubrir esos huecos existen las traps.
Traps e informs: cómo avisa el agente SNMP
Una trap es un mensaje no solicitado que el agente envía al puerto 162 del administrador en cuanto ocurre algo: una interfaz caída, un reinicio, un fallo de autenticación, la pérdida de un vecino o un sobrecalentamiento. La NMS reacciona al momento y, si necesita contexto, sondea al agente: el sondeo da la tendencia; la trap, el aviso inmediato.
Trap vs inform
La diferencia está en la confirmación. La trap se envía y se olvida: si el paquete UDP se pierde, nadie lo sabe. El inform exige que el administrador confirme la recepción; si la confirmación no llega, el agente lo reenvía. Es más fiable a cambio de algo más de tráfico y memoria, y no existe en SNMPv1.
Las traps genéricas de SNMPv1
El RFC 1157 define siete traps genéricas:
| Valor | Trap | Significado |
|---|---|---|
| 0 | coldStart | El agente se reinició y su configuración puede haber cambiado. |
| 1 | warmStart | El agente se reinició sin cambios en su configuración. |
| 2 | linkDown | Una interfaz dejó de funcionar. |
| 3 | linkUp | Una interfaz volvió a funcionar. |
| 4 | authenticationFailure | Llegó un mensaje que no se autenticó correctamente (en v1, una comunidad incorrecta). |
| 5 | egpNeighborLoss | Se perdió un vecino EGP (Exterior Gateway Protocol, hoy obsoleto). |
| 6 | enterpriseSpecific | Evento propio del fabricante, con un código adicional. |
Versiones de SNMP: diferencias entre v1, v2c y v3
Hay tres versiones en uso, y la diferencia que más pesa es la seguridad, que solo llega con SNMPv3.
| Versión | Año y RFC | Autenticación | Cifrado | Uso hoy |
|---|---|---|---|---|
| SNMPv1 | RFC 1157 (mayo de 1990) | Cadena de comunidad en texto plano | No | Heredado; solo en equipos antiguos. |
| SNMPv2c | RFC 1901 a 1908 (enero de 1996) | Cadena de comunidad en texto plano | No | Muy extendido, sobre todo en solo lectura. |
| SNMPv3 | RFC 2271 a 2275 (enero de 1998); vigente en RFC 3410 a 3418 (diciembre de 2002) | Usuario con HMAC (USM) | Sí (AES; antes DES) | La recomendada. Estándar de Internet (STD 62). |
En 1993 salió un SNMPv2 «basado en partes» (RFC 1441), tan complejo que casi nadie lo adoptó. SNMPv2c llegó en 1996 y su «c» viene de community: mantuvo las comunidades en texto plano de v1. Lo que aportó fue GETBULK, el inform y los códigos de error ampliados.
SNMPv3 añadió tres funciones de seguridad: integridad (nadie alteró el paquete en tránsito), autenticación (el mensaje viene de un usuario válido) y cifrado (un tercero no puede leerlo).
Un agente puede atender a la vez a administradores con versiones distintas; configura una versión que tu NMS admita. Hoy los equipos de red admiten v2c y v3, y Cisco IOS, las tres.
Seguridad en SNMP: comunidades y usuarios de SNMPv3
Las primeras versiones se diseñaron cuando el acceso no autorizado casi no preocupaba; de ahí sus puntos débiles.
Seguridad basada en comunidades (v1 y v2c)
La cadena de comunidad funciona como una contraseña que viaja con cada solicitud; si no coincide, el agente descarta el mensaje. Hay dos niveles de acceso: solo lectura (RO), que permite consultar la MIB, y lectura y escritura (RW), que además permite modificarla. En el administrador se configura también la comunidad con la que se reciben las traps.
El problema es doble: la cadena viaja en texto plano, así que cualquiera que capture el tráfico la lee, y muchos equipos han traído comunidades por defecto como «public» para lectura y «private» para escritura. Lo primero que haces con un equipo nuevo es cambiarlas. (Hubo un intento intermedio, SNMPv2u, basado en usuarios, que casi no se usó.)
USM y VACM en SNMPv3
SNMPv3 reemplaza las comunidades por dos modelos:
- USM (User-based Security Model, RFC 3414): cada administrador tiene un usuario con sus propias claves y protocolos de autenticación y cifrado, configurados en el agente y en la NMS.
- VACM (View-based Access Control Model, RFC 3415): decide qué partes de la MIB puede leer, escribir o recibir como notificación cada grupo de usuarios, mediante «vistas» del árbol de OID.
Niveles de seguridad de SNMPv3
El modelo de seguridad es la estrategia que se aplica a un usuario y a su grupo (v1, v2c o v3); el nivel define qué protección se usa dentro del modelo v3:
| Nivel | Palabra clave en Cisco IOS | Autenticación | Cifrado |
|---|---|---|---|
| noAuthNoPriv | noauth | Solo nombre de usuario | No |
| authNoPriv | auth | HMAC con SHA (o MD5 en equipos antiguos) | No |
| authPriv | priv | HMAC con SHA | Sí, con AES (o DES/3DES en equipos antiguos) |
Si usas SNMPv3, que sea con authPriv: los otros dos niveles dejan fuera justo lo que hace valioso a v3.
Problemas comunes de seguridad
Los fallos habituales son:
- Un perímetro que deja pasar SNMP desde redes ajenas a la gestión.
- Comunidades por defecto o débiles.
- Tráfico en claro con v1 y v2c.
- Comunidades RW expuestas, que permiten cambiar la configuración.
- Traps desactivadas sin aviso, que te dejan sin alertas.
MIB y OID en la práctica: cómo leer y consultar un OID
El árbol de la MIB tiene ramas públicas, definidas en los RFC y presentes en casi todos los equipos (como el grupo system o la tabla de interfaces), y ramas privadas, donde cada fabricante define sus objetos. En el grupo system, por ejemplo, sysUpTime (1.3.6.1.2.1.1.3.0) da el tiempo, en centésimas de segundo, desde que se reinició la parte de gestión SNMP del equipo, que no siempre coincide con el tiempo que lleva encendido. En la tabla de interfaces, ifOperStatus (1.3.6.1.2.1.2.2.1.8) da el estado operativo de cada una.
Como es una columna de tabla, no se consulta con .0 sino con el índice de la interfaz: 1.3.6.1.2.1.2.2.1.8.2 es el estado de la interfaz con ifIndex 2.
Las privadas cuelgan de 1.3.6.1.4.1 (iso.org.dod.internet.private.enterprises), y IANA asigna un número a cada organización. El de Cisco es el 9:
1.3.6.1.4.1.9
iso(1).org(3).dod(6).internet(1).private(4).enterprises(1).cisco(9)
Las MIB antiguas se escribieron pensando en IPv4. El IETF resolvió eso con convenciones de direcciones independientes de la versión de IP (RFC 4001) y una IP-MIB que cubre IPv4 e IPv6 (RFC 4293); por eso SNMP también gestiona redes IPv6.
Consultar un OID con snmpget y snmpwalk
Con snmpget, de Net-SNMP, pides un valor concreto:
snmpget -v2c -c MiComunidadRO 10.250.250.14 1.3.6.1.2.1.1.1.0
-v2c: versión de SNMP.-c MiComunidadRO: la cadena de comunidad.10.250.250.14: la dirección IP del equipo consultado.1.3.6.1.2.1.1.1.0: el OID (sysDescr).
La respuesta muestra el nombre abreviado de la variable, su tipo y su valor. Si no indicas otro transporte, Net-SNMP usa UDP 161.
snmpwalk recorre un subárbol completo con GETNEXT, útil cuando no sabes el índice exacto de una tabla. Para la CPU de un equipo Cisco, el fabricante recomienda el objeto cpmCPUTotal5minRev de CISCO-PROCESS-MIB (ocupación de la CPU en los últimos cinco minutos):
snmpwalk -v2c -c MiComunidadRO 10.250.250.14 1.3.6.1.4.1.9.9.109.1.1.1.1.8
En materiales antiguos verás 1.3.6.1.4.1.9.2.1.58.0 (avgBusy5, de la MIB heredada OLD-CISCO-CPU-MIB); para equipos actuales, y sobre todo con varias CPU, Cisco indica cpmCPUTotal5minRev.
Para tablas grandes, snmpbulkwalk usa GETBULK (desde v2c). Con SNMPv3 cambian los parámetros de seguridad:
snmpget -v3 -l authPriv -u nms-admin -a SHA -A ClaveAuth -x AES -X ClavePriv 10.250.250.14 1.3.6.1.2.1.1.1.0
Traducir un OID: SNMP Object Navigator
Para saber qué es un OID de Cisco, la herramienta oficial es el SNMP Object Navigator: buscas el número o el nombre y te devuelve la descripción y la MIB. Requiere inicio de sesión de Cisco.
Cómo configurar SNMPv2c en un router Cisco
La configuración se hace en el modo de configuración global. Escenario: un router R1 y una NMS en 192.168.1.3 que debe consultarlo y recibir sus traps, y nadie más debe tener acceso.
R1(config)# ip access-list standard SNMP_ACL
R1(config-std-nacl)# permit 192.168.1.3
R1(config-std-nacl)# exit
R1(config)# snmp-server community Mon1t0r-R1-RO ro SNMP_ACL
R1(config)# snmp-server location NOC_SNMP_MANAGER
R1(config)# snmp-server contact Wayne World
R1(config)# snmp-server host 192.168.1.3 version 2c Mon1t0r-R1-RO
R1(config)# snmp-server enable traps
Qué hace cada línea:
ip access-list standard SNMP_ACLypermit 192.168.1.3: crean una ACL estándar que solo permite a la NMS; el resto queda denegado por la regla implícita del final.snmp-server community Mon1t0r-R1-RO ro SNMP_ACL: el único paso obligatorio. Define la comunidad, el nivel de acceso (roorw) y la ACL que limita quién la usa. Sinronirw, Cisco aplica solo lectura. El primer comandosnmp-serverque escribes activa el agente.snmp-server location: registra la ubicación física del equipo (opcional; aparece en el inventario de la NMS).snmp-server contact: registra el contacto responsable (opcional).snmp-server host 192.168.1.3 version 2c Mon1t0r-R1-RO: define el receptor de las notificaciones; por defecto no hay ninguno. Si omites la versión, Cisco usa v1, así que escribeversion 2c. Para informs en lugar de traps, agregainformsdespués de la dirección. La comunidad de este comando viaja en las traps hacia la NMS; no da acceso a las consultas, que controlasnmp-server community.snmp-server enable traps: activa las traps. Sin indicar tipos, se activan todos los que admite el equipo; para un subconjunto, repite el comando con cada tipo (por ejemplo,snmp-server enable traps snmp linkdown linkup). La lista, de más de 60 tipos de notificación, sale consnmp-server enable traps ?.
Para apagar SNMP por completo, no snmp-server desactiva todas las versiones del agente.
Cómo configurar SNMPv3 en Cisco IOS con authPriv
SNMPv3 se configura en dos pasos: creas un grupo con su nivel de seguridad y después agregas usuarios. Este ejemplo usa authPriv y reutiliza la ACL anterior:
R1(config)# snmp-server group GRUPO-NMS v3 priv access SNMP_ACL
R1(config)# snmp-server user nms-admin GRUPO-NMS v3 auth sha-2 256 ClaveAuth-Larga1 priv aes 256 ClavePriv-Larga2
R1(config)# snmp-server host 192.168.1.3 version 3 priv nms-admin
R1(config)# snmp-server enable traps
snmp-server group GRUPO-NMS v3 priv access SNMP_ACL: crea el grupo con nivel authPriv (priv). La sintaxis general essnmp-server group nombre {v1 | v2c | v3 {auth | noauth | priv}}y admite vistas de lectura, escritura y notificación (read,write,notify) y una ACL (access).snmp-server user nms-admin GRUPO-NMS v3 auth sha-2 256 … priv aes 256 …: crea el usuario, lo asocia al grupo y define algoritmo y clave de autenticación y de cifrado.snmp-server host 192.168.1.3 version 3 priv nms-admin: envía las notificaciones a la NMS con authPriv. En v3, en lugar de la comunidad va el nombre de usuario, como en el ejemplo de la guía de configuración de SNMP de Cisco para IOS XE 17.
Qué algoritmos usar en IOS XE
Aquí los materiales antiguos se quedaron atrás. La sintaxis clásica ofrecía auth {md5 | sha} y priv {des | 3des | aes {128 | 192 | 256}}. Hoy:
- Desde IOS XE 17.10.1a, Cisco admite SHA-2 para autenticación (
sha-2 256,384o512). Con SHA-2, el cifrado solo puede ser AES. - Desde IOS XE 17.11.1a, MD5, DES y 3DES ya no se permiten por defecto en usuarios SNMP por sus vulnerabilidades (aviso de campo FN72509 de Cisco): el equipo rechaza el comando.
- La forma recomendada por Cisco es
authconshaosha-2ypriv aesde 128, 192 o 256 bits.
Cisco documenta cómo volver a permitir los algoritmos débiles, pero no lo recomienda, y yo tampoco: si una NMS solo habla MD5 o DES, el problema es la NMS. Antes de IOS XE 17.10, usa auth sha y priv aes 128.
Un detalle que confunde la primera vez: los usuarios SNMPv3 con authNoPriv o authPriv no aparecen en show running-config. Es intencional, para no exponer las claves. Para comprobarlos, usa show snmp user.
Cómo verificar SNMP en Cisco IOS con comandos show
Estos comandos se ejecutan en modo EXEC privilegiado:
| Comando | Qué muestra |
|---|---|
show snmp | El estado de las comunicaciones SNMP: contadores de paquetes de entrada y salida, errores, y la ubicación y el contacto configurados. |
show snmp community | Las cadenas de comunidad y la ACL asociada a cada una, que show snmp no muestra. |
show snmp group | Los grupos, el modelo de seguridad de cada uno y el estado de sus vistas. |
show snmp user | Los usuarios SNMPv3, con su grupo y sus protocolos de autenticación y cifrado. |
show snmp host | Los receptores de notificaciones configurados con snmp-server host. |
Para v2c suelen bastar los dos primeros; con SNMPv3, sigue con show snmp group y show snmp user.
Si show snmp responde que el agente no está habilitado, falta configurar al menos una comunidad o un usuario. Si los contadores de comunidades incorrectas suben, alguien está consultando con una cadena equivocada: revisa la NMS o la ACL.
Para comprobar las traps necesitas un receptor en UDP 162. Sin NMS a mano, snmptrapd de Net-SNMP puede registrar traps e informs, y por defecto escucha en UDP 162. Desde Net-SNMP 5.3, snmptrapd solo procesa las notificaciones que autorices en snmptrapd.conf; para v2c basta una línea como authCommunity log Mon1t0r-R1-RO.
Con el receptor activo, haz shutdown y no shutdown en una interfaz: deberían llegar las traps linkDown y linkUp.
Laboratorio de SNMP en Packet Tracer con el MIB Browser
En Packet Tracer practicas SNMP con un router y una PC que hace de NMS y usa el MIB Browser. Antes, los límites del simulador: lo probé en Packet Tracer 9.0.1 y el router solo acepta snmp-server community (con ro o rw). snmp-server location, snmp-server host, snmp-server enable traps y snmp-server group devuelven el mismo error:
R1(config)#snmp-server location NOC
                       ^
% Invalid input detected at '^' marker.
Aquí practicas consultas y escrituras con comunidades; SNMPv3 y las traps quedan para un equipo real o un emulador.
Topología del laboratorio: R1 y PC-NMS
- R1: router (por ejemplo, un 2911) con la interfaz G0/0 en 192.168.1.1/24.
- PC-NMS: PC con 192.168.1.3/24 y puerta de enlace 192.168.1.1, conectada a la G0/0 directamente o a través de un switch.
Configuración de la interfaz y las comunidades en R1
R1(config)# interface GigabitEthernet0/0
R1(config-if)# ip address 192.168.1.1 255.255.255.0
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# snmp-server community Lab-RO ro
R1(config)# snmp-server community Lab-RW rw
Al crear la primera comunidad, el agente SNMP arranca y el router lo avisa en la consola:
R1(config)#snmp-server community Lab-RO ro
%SNMP-5-WARMSTART: SNMP agent on host R1 is undergoing a warm start
Consultar y modificar desde el MIB Browser
El MIB Browser de Packet Tracer 9.0.1 ofrece tres operaciones: Get, Get Bulk y Set. No tiene Get Next ni Walk.
- En la PC-NMS, abre Desktop > Command Prompt y haz
ping 192.168.1.1para comprobar la conectividad antes de usar el MIB Browser. - Abre Desktop > MIB Browser.
- Haz clic en Advanced y completa: dirección (192.168.1.1), puerto (161), comunidad de lectura (Lab-RO), comunidad de escritura (Lab-RW) y versión de SNMP (v2). Acepta con OK.
- En el árbol de la MIB, despliega router_std MIBs > .iso > .org > .dod > .internet > .mgmt > .mib-2 > .system y selecciona sysName. Su OID (
.1.3.6.1.2.1.1.5.0) aparece en el campo OID. - En Operations, elige Get y pulsa GO. La tabla de resultados muestra el valor R1, de tipo OctetString.
- Para escribir, elige Set y pulsa GO. En el cuadro «SNMP Set», cambia el tipo de dato a OctetString (por defecto aparece BITS), escribe R1-LAB y pulsa OK. La tabla de resultados muestra el nuevo valor.


El Set no solo cambia un dato de la MIB: cambia el nombre del router. En la consola, el prompt pasa a R1-LAB# y la configuración lo confirma:
R1-LAB#show running-config | include hostname
hostname R1-LAB
Para ver por qué importa el nivel de acceso, quita la comunidad de escritura con no snmp-server community Lab-RW y repite el Set con otro nombre. El MIB Browser responde «SNMP Command Error SNMP request timed out» y el prompt sigue en R1-LAB#: el agente no reconoce la comunidad, descarta la solicitud y no contesta, así que el administrador se queda esperando.
Fuera de este experimento, un timeout también puede venir de falta de conectividad o de una ACL que bloquee la consulta.
Un límite más del simulador: en Packet Tracer, show snmp no muestra nada, ni siquiera después del Get y el Set. En un equipo real, el mismo comando muestra los contadores de paquetes SNMP.
R1-LAB#show snmp
R1-LAB#
Buenas prácticas para proteger SNMP en tus equipos
Estas medidas cierran los problemas comunes que viste en la sección de seguridad:
- Usa SNMPv3 con authPriv siempre que la NMS lo admita, con SHA o SHA-2 y AES.
- Si tienes que usar v2c, que sea en solo lectura. Para monitorear no necesitas RW.
- Elige comunidades y claves robustas y cámbialas con regularidad; por ejemplo, cuando un administrador cambia de puesto o deja la empresa.
- Limita con ACL qué NMS pueden consultar cada comunidad o grupo, y filtra SNMP en el perímetro para que no salga de la red de gestión.
- Activa solo las traps que vas a usar y vigila que sigan llegando.
- Activa la trap authenticationFailure: te avisa de consultas con comunidades incorrectas.
- Desactiva SNMP en los equipos donde no lo usas.
Herramientas para monitorear la red con SNMP
Para un laboratorio, Net-SNMP en Linux y el MIB Browser de Packet Tracer bastan. En una red real necesitas una NMS que sondee, guarde historial, grafique y alerte: Zabbix, LibreNMS, PRTG o soluciones en la nube.
Un ejemplo en la nube es Site24x7. Es una plataforma SaaS que descubre equipos SNMP dentro de un rango de IP, monitorea ancho de banda, interfaces, memoria y CPU con paneles personalizables, y convierte las traps en alertas por correo, SMS o mensajería.
Si quieres comparar más opciones, gratis y de pago, tengo una guía de herramientas de monitoreo de red.
Preguntas frecuentes sobre SNMP: puertos, versiones y examen
¿Qué puerto usa SNMP? ¿Es UDP o TCP?
UDP: el 161 para las consultas al agente y el 162 para las traps e informs. Con TLS o DTLS, el 10161 y el 10162.
¿Qué es una trap SNMP?
Un aviso que el agente envía por iniciativa propia cuando ocurre un evento, como la caída de una interfaz. A diferencia del inform, no pide confirmación.
¿Qué versión de SNMP debo usar?
SNMPv3 con authPriv, la única que autentica a cada usuario y cifra el tráfico. SNMPv2c únicamente se justifica en solo lectura, en redes de gestión aisladas o con una NMS que no admite v3.
¿SNMP y SMTP son lo mismo?
No, solo se parecen las siglas. SNMP gestiona y monitorea equipos de red (UDP 161 y 162); SMTP (Simple Mail Transfer Protocol) envía correo electrónico (TCP 25 y 587).
¿SNMP entra en el examen CCNA?
Sí: punto 4.4 del 200-301 v1.1 y punto 5.4 de la v2.0. Te piden explicar su función; para eso necesitas dominar componentes, operaciones, traps, versiones y seguridad.
Si estás preparando el CCNA, sigue con Syslog: es el otro protocolo de monitoreo que entra en el examen.




[…] SNMP (Simple Network Management Protocol). Es el protocolo central del descubrimiento. La herramienta consulta las MIB del dispositivo por SNMP y obtiene interfaces, estado, direcciones y las tablas que necesita para armar el mapa. Sin SNMP habilitado (o con la community/credencial equivocada), la mayoría de estos productos te descubren la IP pero no las conexiones. Si quieres el detalle de cómo trabaja, lo desarrollo en SNMP: qué es y cómo funciona. […]